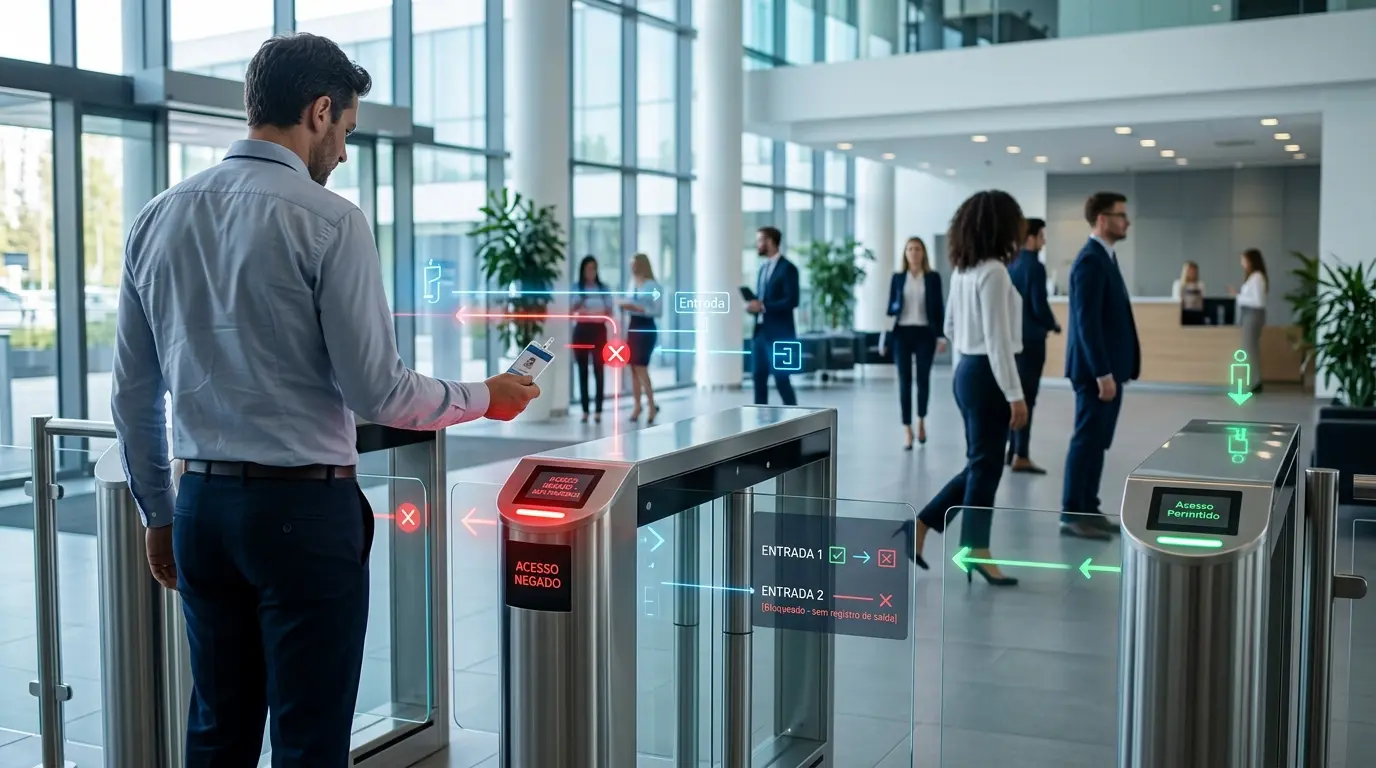
O Anti-Passback é uma regra lógica utilizada em sistemas de controle de acesso para verificar se a utilização de uma credencial é compatível com a sequência de eventos de entrada e saída registrada pelo sistema. Seu objetivo é reduzir situações em que uma mesma credencial seja utilizada de maneira incompatível com o estado de acesso previamente registrado.
Diferentemente da autenticação, que busca verificar se uma credencial apresentada corresponde a uma identidade ou autorização cadastrada, o Anti-Passback considera também o contexto dos eventos anteriores. Dessa forma, uma credencial pode ser válida e, ainda assim, uma nova tentativa de utilização ser considerada incompatível com as regras estabelecidas para determinado ambiente.
Esse conceito é especialmente relevante em sistemas nos quais a coerência entre entradas e saídas precisa ser preservada para manter maior controle sobre a circulação de pessoas.
O que significa Anti-Passback?
O termo Anti-Passback pode ser entendido, em sentido conceitual, como um mecanismo destinado a impedir a reutilização inadequada de uma credencial dentro de uma determinada sequência de acessos.
O princípio não está relacionado à criação de uma credencial mais resistente ou a um método adicional de autenticação. Ele está associado à aplicação de uma regra sobre o estado lógico dos acessos registrados.
Em uma representação simplificada:
Credencial apresentada
↓
Validação do acesso
↓
Registro do evento
↓
Atualização do estado lógico
↓
Nova tentativa de utilização
↓
Verificação da regra Anti-Passback
↓
Decisão conforme as regras configuradas
O sistema, portanto, não analisa apenas a validade da credencial. Ele também considera informações relacionadas à sequência dos eventos registrados.
Como funciona o Anti-Passback?
Para compreender o funcionamento do Anti-Passback, é importante separar três conceitos: credencial, evento e estado.
A credencial representa o meio utilizado para solicitar o acesso. O evento corresponde ao registro produzido pela utilização dessa credencial. Já o estado representa a condição lógica que o sistema mantém a partir dos eventos considerados relevantes.
Quando uma entrada é registrada, por exemplo, o sistema pode atualizar o estado associado àquela credencial ou identidade. Uma utilização posterior será então analisada considerando esse estado.
O mecanismo pode ser representado de forma abstrata:
Evento anterior → estado registrado → nova solicitação → análise da sequência → decisão
Essa lógica permite que o sistema identifique situações em que a utilização de uma credencial não corresponde à sequência esperada de eventos.
O Anti-Passback, portanto, não deve ser entendido como uma tecnologia isolada, mas como uma regra de controle aplicada sobre informações produzidas pelo sistema de controle de acesso.
Qual é a diferença entre autenticação e Anti-Passback?
Essa distinção é fundamental.
A autenticação está relacionada à verificação de uma credencial ou de outro fator utilizado para confirmar uma identidade.
O Anti-Passback, por sua vez, considera a coerência da utilização dessa credencial dentro da sequência de eventos conhecida pelo sistema.
Assim, podemos ter uma situação conceitual em que:
Credencial válida ≠ utilização necessariamente permitida
Isso ocorre porque a validade da credencial é apenas uma das informações consideradas na decisão. Uma regra adicional pode determinar que determinada utilização seja incompatível com o estado registrado.
Essa diferença demonstra que os sistemas modernos de controle de acesso podem trabalhar com diferentes camadas de decisão, indo além da simples pergunta:
“A credencial é válida?”
Em determinados ambientes, também pode ser necessário considerar:
“A utilização dessa credencial é coerente com o estado de acesso registrado?”
Por que o Anti-Passback é utilizado?
O principal propósito do Anti-Passback é aumentar a coerência lógica do controle de circulação.
Em ambientes que exigem maior controle sobre a movimentação de pessoas, a simples validação individual de uma credencial pode não ser suficiente para representar o contexto operacional desejado.
O Anti-Passback pode contribuir para:
- reduzir utilizações incompatíveis com a sequência de acesso registrada;
- reforçar regras de controle de circulação;
- aumentar a consistência dos registros de entrada e saída;
- apoiar políticas internas de controle de acesso;
- melhorar a qualidade das informações utilizadas para auditoria;
- complementar outros mecanismos de autorização.
Seu valor, portanto, está menos na credencial em si e mais na relação entre os eventos registrados ao longo do tempo.
O Anti-Passback impede o compartilhamento de credenciais?
Não necessariamente.
Essa é uma importante limitação conceitual.
O Anti-Passback pode dificultar determinadas formas de utilização incompatível de uma mesma credencial, mas não deve ser apresentado como solução universal para o compartilhamento de credenciais.
A efetividade da regra depende de diversos fatores, incluindo a arquitetura do sistema, a qualidade dos registros, a forma como os eventos de entrada e saída são associados e as demais políticas de controle utilizadas pelo ambiente.
Por isso, o Anti-Passback deve ser compreendido como uma camada de controle, e não como substituto de mecanismos de identificação, autenticação, autorização, supervisão ou governança.
Quais são os principais tipos de Anti-Passback?
Os sistemas podem implementar diferentes modelos de Anti-Passback, conforme sua arquitetura e finalidade.
De forma conceitual, podem existir regras associadas:
Anti-Passback baseado em entrada e saída
É o modelo conceitualmente mais simples. O sistema relaciona os eventos de entrada e saída para verificar se a próxima utilização da credencial é compatível com o estado registrado.
Anti-Passback por área
Nesse modelo, a lógica pode considerar o estado de uma credencial em determinada área ou conjunto de áreas controladas.
A finalidade é manter coerência entre a localização lógica registrada e os eventos subsequentes.
Anti-Passback temporal
Algumas arquiteturas podem associar regras relacionadas ao tempo entre eventos. Nesse caso, o sistema considera informações temporais como parte da lógica de controle.
É importante observar que a aplicação concreta dessas modalidades varia conforme o fabricante, a arquitetura e as políticas adotadas pelo ambiente.
O que acontece quando existe uma inconsistência?
Uma inconsistência ocorre quando o sistema identifica que uma nova tentativa não corresponde ao estado esperado segundo as regras configuradas.
Em vez de considerar apenas a validade da credencial, o sistema pode aplicar uma decisão adicional baseada no estado registrado.
Em termos abstratos:
Credencial válida + estado incompatível = decisão conforme a política Anti-Passback
A forma de tratamento da inconsistência depende da arquitetura do sistema e das políticas estabelecidas pelo responsável pelo controle de acesso.
Por essa razão, não existe uma única resposta operacional aplicável a todos os sistemas.
O Anti-Passback depende de registros confiáveis?
Sim.
Esse é um dos pontos técnicos mais importantes para compreender a tecnologia.
Como o Anti-Passback utiliza a sequência de eventos para manter um estado lógico, a qualidade desses eventos influencia diretamente a consistência da regra.
Se o sistema não registrar adequadamente determinado evento relevante, o estado mantido poderá deixar de representar corretamente a situação operacional.
Isso demonstra uma relação importante entre:
evento → registro → estado → decisão
Quanto mais confiável for a cadeia de informações, maior será a consistência esperada da regra lógica.
Essa característica aproxima o Anti-Passback de conceitos como rastreabilidade, integridade de dados e confiabilidade dos registros digitais.
Quais fatores podem afetar o funcionamento do Anti-Passback?
O desempenho conceitual dessa regra não depende exclusivamente do software.
A arquitetura do sistema também pode envolver:
- dispositivos de controle de acesso;
- leitores;
- controladoras;
- sistemas de gerenciamento;
- comunicação entre componentes;
- registros de eventos;
- regras de autorização;
- sincronização de informações;
- infraestrutura de rede;
- procedimentos operacionais.
Por isso, eventuais inconsistências não devem ser atribuídas automaticamente ao Anti-Passback.
É necessário considerar o conjunto da arquitetura e verificar se os diferentes componentes estão produzindo e compartilhando as informações necessárias de forma coerente.
Anti-Passback e confiabilidade dos dados
Existe uma relação direta entre o Anti-Passback e a confiabilidade das informações utilizadas pelo sistema.
Uma regra baseada em sequência de eventos depende de registros suficientemente consistentes para representar o estado operacional que está sendo controlado.
Isso significa que conceitos como integridade, rastreabilidade, sincronização e consistência dos dados possuem importância semelhante à própria regra Anti-Passback.
Essa perspectiva é particularmente relevante em ambientes nos quais os registros de acesso também são utilizados para auditoria, investigação administrativa ou análise de ocorrências.
O objetivo não é apenas registrar que uma credencial foi apresentada, mas manter uma representação coerente da sequência de eventos que ocorreu no sistema.
Quais são as limitações do Anti-Passback?
O Anti-Passback não elimina todos os riscos relacionados ao controle de acesso.
Entre suas principais limitações conceituais estão:
- dependência da qualidade dos registros de eventos;
- dependência da arquitetura utilizada;
- necessidade de regras adequadamente definidas;
- possibilidade de inconsistências entre diferentes componentes;
- necessidade de procedimentos para tratamento de exceções;
- dependência da manutenção adequada do sistema;
- impossibilidade de substituir outros mecanismos de segurança.
Também é importante evitar a interpretação de que o Anti-Passback, isoladamente, seja capaz de determinar se uma pessoa realmente está em determinado local.
Ele trabalha sobre informações registradas pelo sistema. Portanto, existe uma diferença entre o estado lógico mantido pelo sistema e a confirmação física absoluta da presença de uma pessoa.
Essa distinção é essencial para uma análise tecnicamente responsável.
Anti-Passback é um mecanismo de autenticação?
Não.
O Anti-Passback é melhor compreendido como uma regra complementar de controle de acesso.
A autenticação busca verificar a validade de um fator ou credencial utilizado na solicitação de acesso. O Anti-Passback acrescenta uma análise relacionada à sequência e ao estado dos eventos registrados.
Podemos resumir a diferença desta forma:
| Conceito | Função principal |
|---|---|
| Identificação | Indicar quem ou qual identidade está sendo apresentada |
| Autenticação | Verificar a validade do fator ou credencial |
| Autorização | Determinar se o acesso está permitido segundo as regras |
| Anti-Passback | Verificar a coerência da utilização em relação ao estado registrado |
| Rastreabilidade | Manter registros dos eventos ocorridos |
Esses mecanismos podem atuar de forma complementar dentro de uma arquitetura de controle de acesso.
Qual é a importância do Anti-Passback para a segurança eletrônica?
O Anti-Passback demonstra como os sistemas de segurança eletrônica podem evoluir de uma lógica baseada apenas em credenciais válidas para modelos que consideram também contexto e sequência de eventos.
Essa evolução é importante porque o controle de acesso não se resume à abertura ou ao bloqueio de uma passagem.
Em uma arquitetura mais ampla, o sistema precisa lidar com:
identidade + credencial + autorização + evento + estado + registro + contexto
O Anti-Passback atua justamente sobre a relação entre alguns desses elementos.
Por isso, seu estudo contribui para compreender uma característica importante dos sistemas eletrônicos contemporâneos: a decisão de acesso pode depender não apenas de quem solicita o acesso, mas também do contexto lógico em que essa solicitação ocorre.
Anti-Passback substitui outros controles?
Não.
Ele deve ser entendido como um mecanismo complementar.
Um sistema de controle de acesso pode utilizar simultaneamente identificação, autenticação, autorização, regras de horário, controle por áreas, registros de eventos, auditoria e outras políticas.
O Anti-Passback acrescenta uma camada específica relacionada à coerência da sequência de utilização das credenciais.
Sua presença não elimina a necessidade de:
- políticas de gestão de credenciais;
- controle de permissões;
- atualização cadastral;
- manutenção dos equipamentos;
- monitoramento dos eventos;
- auditoria;
- procedimentos para exceções;
- avaliação periódica da arquitetura.
A segurança do sistema depende do conjunto.
Conclusão
O Anti-Passback é uma regra lógica de controle de acesso que utiliza a sequência e o estado dos eventos registrados para verificar se uma nova utilização de credencial é compatível com o contexto conhecido pelo sistema.
Seu funcionamento demonstra uma diferença importante entre validar uma credencial e validar a coerência de sua utilização.
Uma credencial pode estar válida e, ainda assim, uma nova solicitação ser analisada de forma diferente quando o estado registrado pelo sistema não corresponde à regra estabelecida.
Deixe um comentário